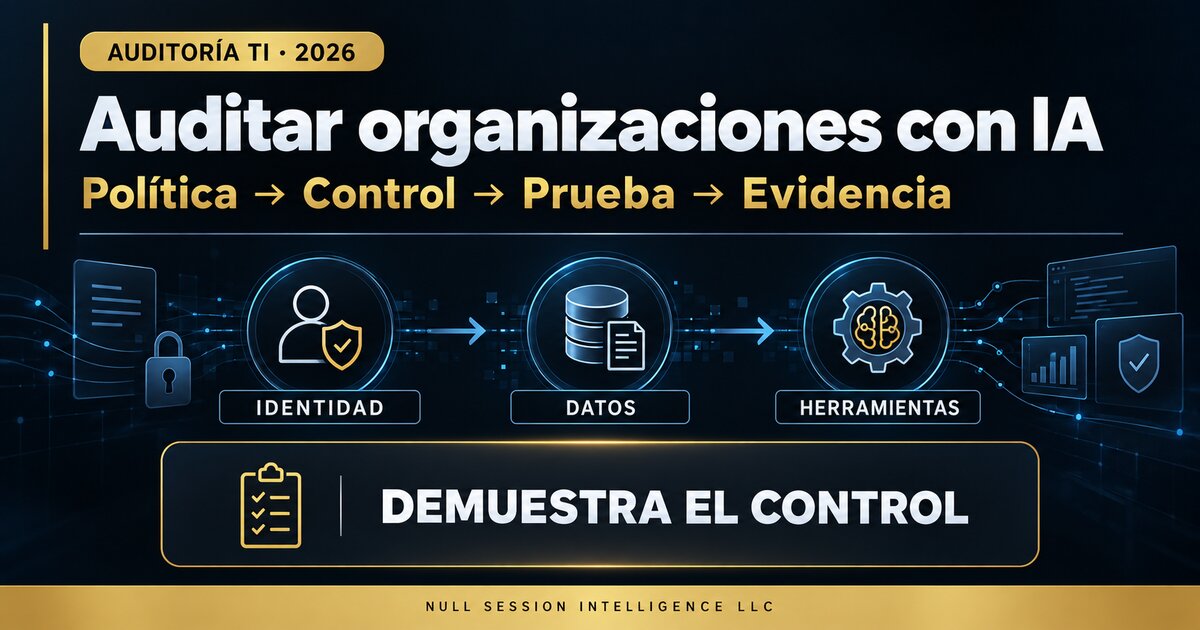
La mayoría de las organizaciones puede redactar una política de IA en una tarde. La pregunta difícil es si alguien puede demostrar que cambia lo que realmente hacen los sistemas, las personas y los proveedores.
El objeto de auditoría es un sistema, no un documento
El trabajo habilitado por IA rara vez vive en una sola aplicación. Un asistente puede llamar a un proveedor de modelos, consultar documentos internos, invocar tickets y escribir en un CRM. Un asistente de código puede ver el repositorio, secretos en variables de entorno y pull requests. Decir “proteger datos confidenciales” es correcto, pero no identifica el flujo ni el control que lo detiene.
Comienza con casos de uso, no con nombres de modelos. Registra propósito, usuarios, clases de datos, proveedor, herramientas conectadas, entorno, decisión humana, retención y responsable. Así el registro de IA se convierte en un mapa auditable de fronteras de confianza.
Si un control no puede vincularse con una identidad, un flujo de datos, un evento del sistema y un responsable, todavía es una promesa, no evidencia.
Convierte la política en afirmaciones comprobables
“Solo empleados autorizados pueden usar el asistente” se convierte en: cada solicitud tiene identidad corporativa; el servidor valida el grupo; los rechazos se registran; y la baja retira el acceso dentro del plazo definido.
“Los datos de clientes no se usan para entrenar modelos públicos” se convierte en: contrato y tenant lo prohíben; la ruta es aprobada; los payloads se filtran; y las exportaciones no crean copias fuera de control. Cada afirmación necesita dueño, artefacto y condición de fallo.
Afirmación de política          Evidencia a solicitar
-----------------------------   ------------------------------------------
Mínimo privilegio                Export IAM + muestra de rechazo
Proveedores aprobados            Contrato, tenant y endpoints
Supervisión humana               Registro de decisión + escalación
Minimización de datos            Esquema + prueba de redacción
Respuesta a incidentes            Alerta + tabletop + responsable
Construye la cadena de evidencia
Conecta identidad, autorización, datos, ejecución y responsabilidad. El revisor debe poder seleccionar un caso y explicar una solicitud sin recolectar todo un dataset de clientes.
- Identidad: ¿quién inició la acción y desde qué tenant, dispositivo o cuenta?
- Autorización: ¿qué rol, política, alcance o aprobación la permitió?
- Datos: ¿qué campos entraron al modelo o a la recuperación? ¿Se quitaron secretos?
- Ejecución: ¿qué versión, prompt, resultado, herramienta y configuración produjeron la salida?
- Responsabilidad: ¿quién revisó, aceptó el riesgo y puede detener el flujo?
No confundas una captura de dashboard con evidencia. Prefiere logs con control de acceso, configuraciones, cambios firmados, pruebas controladas y pocas muestras redactadas de solicitud y respuesta.
Prueba los controles de forma adversarial, pero segura
Con datos sintéticos y una cuenta autorizada, prueba una recuperación entre tenants, una llamada demasiado amplia, un secreto canario en el prompt, un token vencido y una ruta no aprobada. El objetivo no es romper la IA, sino comprobar que las fronteras fallan cerradas y que el fallo es visible.
En flujos con agentes, revisa permisos de herramientas por separado de los permisos del modelo. El modelo puede redactar un correo, pero la herramienta no debe enviarlo sin confirmación. La aprobación humana debe ser una transición real, no un botón que la misma automatización pueda pulsar.
Fallos comunes de gobernanza
- Teatro de inventario: se listan modelos, pero se omiten prompts, plugins, SaaS oculto y cuentas de servicio.
- Permisos ambiguos: la interfaz valida un rol, mientras el backend confía en una bandera del cliente.
- Proveedores no verificables: se acepta “privacidad empresarial” sin probar retención, entrenamiento, subprocesadores, borrado o brechas.
- Logs sin significado: muestran una solicitud, pero no los datos, la decisión, el modelo o la herramienta.
- Humano de fachada: existe un revisor nominal, pero sin tiempo, contexto o autoridad para rechazar.
Secuencia práctica de auditoría
- Mapea: selecciona casos de mayor impacto y dibuja identidades, datos, modelos, herramientas y responsables.
- Define: reescribe cada política como afirmación pasa/falla con evidencia esperada.
- Muestrea: elige eventos exitosos, rechazados, excepcionales y de bajas.
- Desafía: ejecuta pruebas negativas de bajo impacto con datos sintéticos.
- Reporta: separa fallos de diseño, operación, proveedores y desconocidos.
- Remedia: asigna contención, corrección, detección y fecha de retest.
Qué deben decidir ahora los líderes
Los ejecutivos deben decidir qué datos pueden entrar en IA, qué decisiones requieren autoridad humana, qué deben demostrar los proveedores, qué tan rápido se retira el acceso y qué evidencia llega al comité de riesgo.
El mejor modelo ofrece proveedores aprobados, redacción reutilizable, herramientas con alcance, registro de versiones, logging estándar, datos de prueba seguros y proceso de excepción. La ruta segura debe ser más fácil que improvisar.
Qué viene después
Las auditorías pasarán de revisar políticas anualmente a probar controles continuamente. Los proveedores expondrán más procedencia y configuración, mientras los atacantes buscarán las costuras entre identidad, recuperación, herramientas y aprobación humana.
La prueba estratégica es simple: ¿puede tu organización demostrar qué puede hacer un sistema, qué hizo y quién puede detenerlo? Si no, invierte en evidencia, no en otra política.
Preguntas frecuentes
¿Cuál es el primer paso para auditar una organización con IA?
Inventariar los casos de mayor impacto y mapear identidades, datos, modelos, herramientas, proveedores, responsables y decisiones.
¿Qué cuenta como evidencia verificable?
Exportaciones de acceso, configuraciones, pruebas controladas, logs redactados, contratos, incidentes y aprobaciones que sostienen una afirmación concreta.
¿Deben probarse prompt injection y abuso de herramientas?
Sí, con autorización escrita y datos sintéticos. Las pruebas deben ser estrechas y verificar prevención y detección.
¿Cuándo se repiten los controles?
Después de cambios materiales y con cadencia basada en riesgo. Los flujos de alto impacto necesitan controles continuos o frecuentes.